Acceso seguro de proveedores con Entra ID — Gestión de servidores en Azure en Barcelona
Un día hace falta que un proveedor entre a un servidor de la empresa. Es una urgencia, el proveedor está al otro lado del teléfono, y la forma más rápida de resolverlo es abrir un puerto hacia internet y darle usuario y contraseña.
Tarda diez minutos y funciona. Y así se queda durante años.
El problema no es que se abra. Es que nadie lo cierra, porque cerrarlo significa volver a hablar con el proveedor, y mientras tanto todo funciona.
Qué hay detrás de un puerto abierto
Un servidor con RDP o SSH expuesto a internet recibe intentos de acceso desde el primer minuto. La mayoría son ruido automatizado y no consiguen nada. Pero el ruido no para, y la superficie es la que es:
- La autenticación depende de una contraseña. Y esa contraseña se comparte por correo, por WhatsApp o por teléfono, y luego se cambia poco o nada.
- La segunda llave no existe. Si la contraseña se filtra, no hay nada más.
- No hay MFA. Casi nunca lo hay en este escenario, porque montarlo es justo el paso que se estaba evitando.
- No hay registro de quién entró. Si algo pasa, no hay forma de saber quién estuvo dentro ni cuándo.
- No se distingue a una persona de un contrato. Cuando termina el trabajo del proveedor, el acceso sigue igual de abierto. Nadie lo retira.
Y hay algo que inquieta más que todo lo anterior: los puertos abiertos se acaban encontrando. Las herramientas que barren internet buscando RDP y SSH no se dirigen a nadie en concreto, pero pasan por todos los sitios.
La solución: una VPN punto a sitio con Entra ID
En lugar de dejar la puerta abierta, se monta una puerta que solo se abre hacia dentro y que además pide identidad.
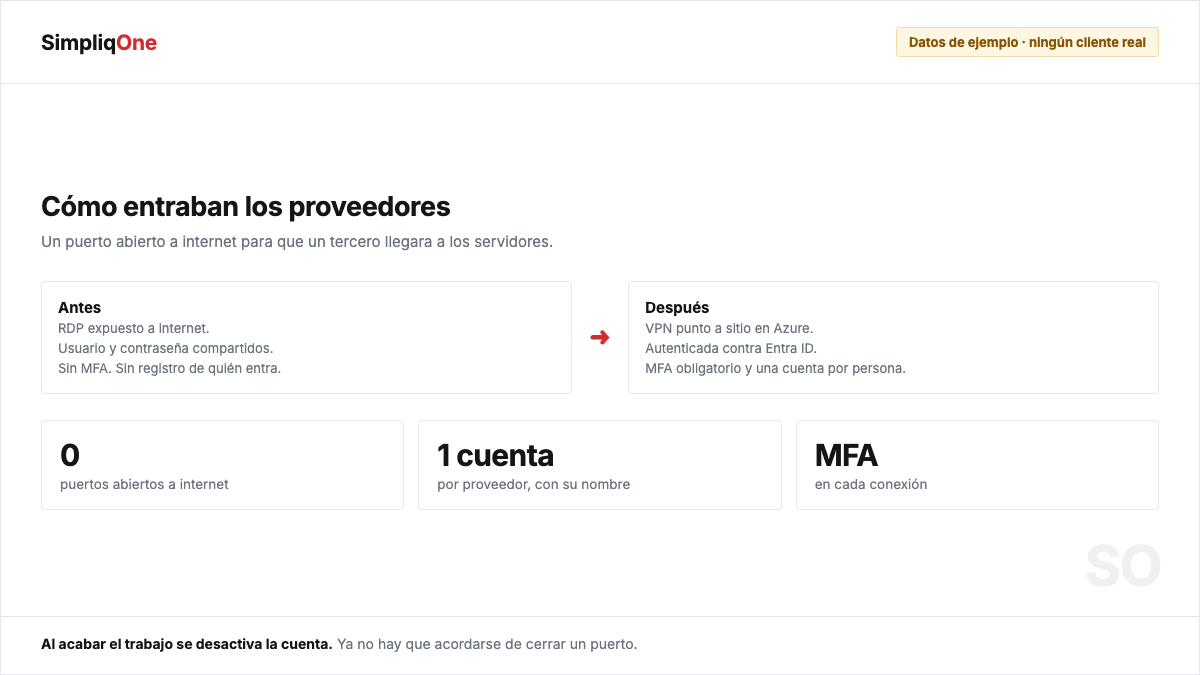
En Azure eso es una VPN punto a sitio (P2S) sobre una puerta de enlace de VPN. En vez de que el proveedor entre a un puerto público, se conecta a la red y desde dentro llega al servidor. El servidor deja de tener puerto en internet.
Y la pieza que lo cambia todo es la autenticación: si la VPN se autentica contra Entra ID en lugar de con certificados o usuarios locales, entonces el proveedor entra con su cuenta, la que le hayas creado. Y con eso salen gratis tres cosas:
- MFA obligatorio. Se activa en Entra ID y se aplica a la conexión. Deja de haber una sola llave.
- Un usuario nominal por proveedor. No una cuenta compartida llamada «externo». Cada persona, con su nombre.
- Registro. Quién se conectó, cuándo y desde dónde queda en los registros de acceso condicional y de la propia conexión.
Cuando el trabajo acaba, se desactiva la cuenta y el acceso desaparece. No hay que acordarse de cerrar un puerto: nunca hubo puerto.
Cómo se hace sin cortarle el trabajo a nadie
Esta es la parte que decide si la migración sale o se queda a medias. El orden que seguiría:
- Instalar la puerta de enlace primero y dejar el puerto abierto en paralelo un tiempo. Los dos accesos funcionando a la vez.
- Crear la cuenta del proveedor en Entra ID con MFA obligatorio, y probarla con él. En una llamada, no por correo.
- Que se conecte por la VPN a lo mismo que ya usaba, y comprobar que le funciona. Si algo no le va, se arregla aquí, no el día que se cierre lo otro.
- Solo cuando confirme que trabaja igual, cerrar el puerto.
- Dejar la fecha de retirada de la cuenta escrita para el día que acabe el trabajo.
Lo que cuesta
Una puerta de enlace de VPN tiene coste y se factura por horas, esté en uso o no. Es el punto que hay que enseñar cuando alguien dice que para qué cambiar algo que funciona.
Como cifra, suele ser bastante menos de lo que cuesta un incidente, pero eso depende del entorno y no me gusta decirlo sin verlo. Lo que sí puedo decir es que se compara con una cosa concreta: el coste mensual de la puerta de enlace contra lo que supondría que entraran por ese puerto.
Y hay una alternativa que en algunos casos evita la VPN: si lo que el proveedor necesita es entrar puntualmente al servidor a hacer mantenimiento, se puede hacer con acceso justo a tiempo desde el propio portal de Azure, sin puerta de enlace. Es más barato y menos cómodo para quien lo usa mucho. Cuál conviene depende de cuántas horas al mes entre ese proveedor.
Quién lo lleva
Montar esto entra dentro de la gestión de servidores, y es una de esas cosas que se hacen una vez y se olvidan.
Si quieres saber cómo está tu entorno hoy, la revisión se hace con permisos de solo lectura: qué puertos tienes abiertos hacia internet, a qué servidores llegan y quién tiene acceso a ellos. Con esa lista se decide, y suele decidirse rápido.
¿Hablamos?
Si esto le está pasando a tu empresa, cuéntame el caso y te digo por dónde empezar. La primera conversación no se cobra.
← Gestión de servidores en Azure en Barcelona
Para seguir leyendo
Otras páginas de la misma categoría, gestión de servidores en Azure: